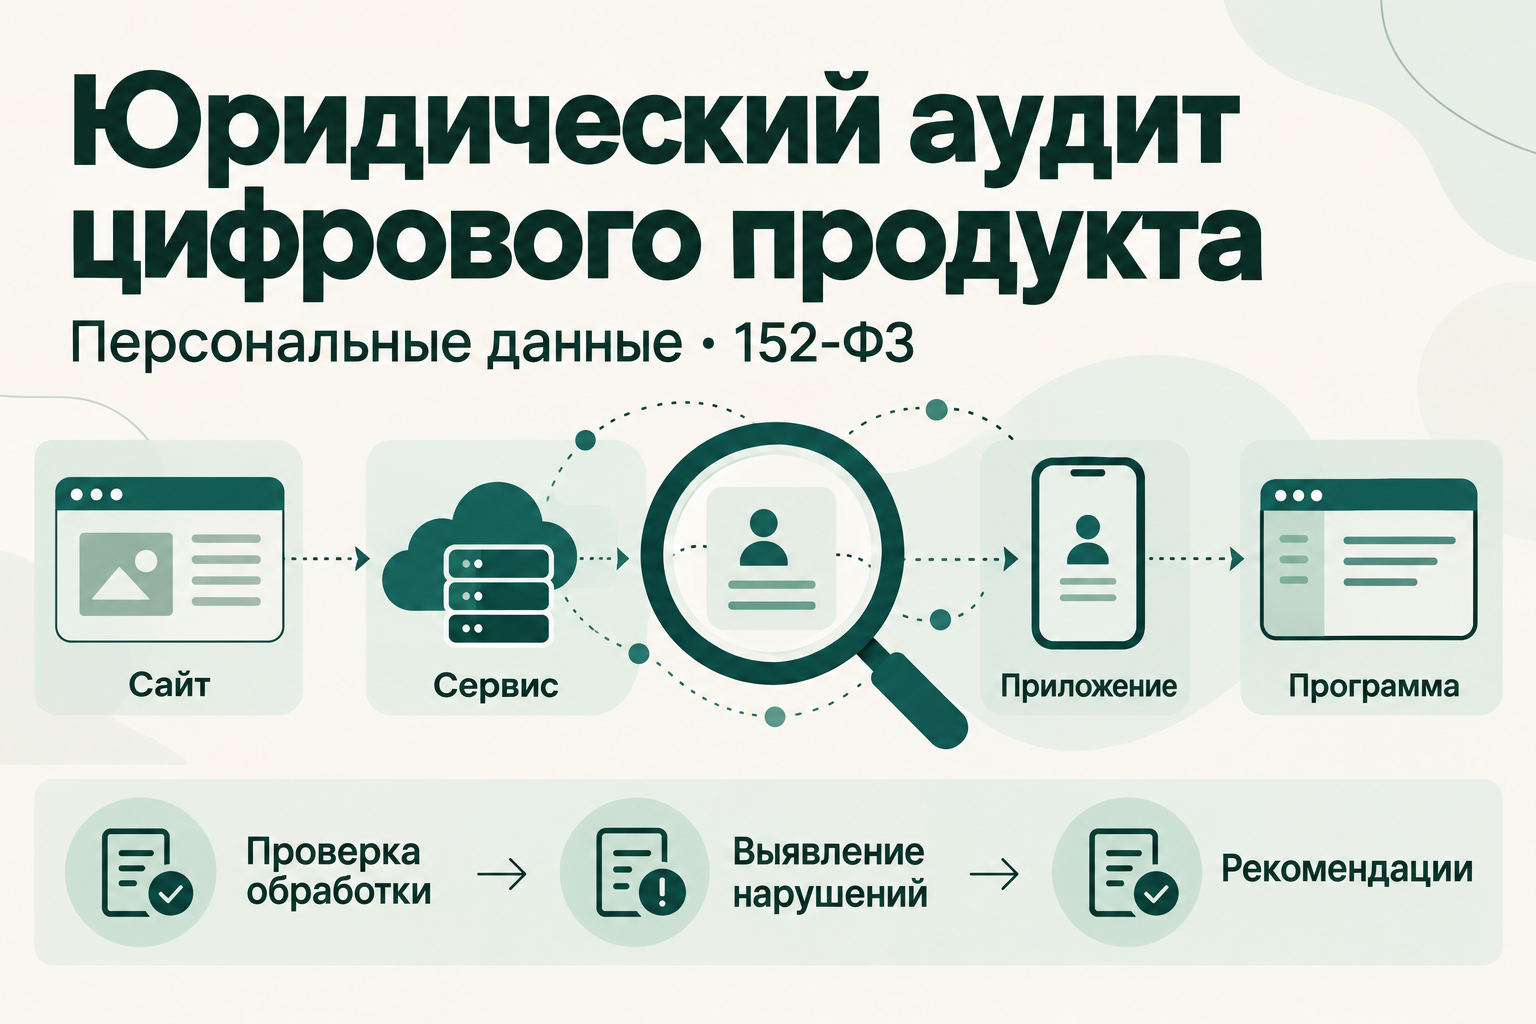
Сайт принимает заявки, приложение регистрирует пользователей, веб-сервис хранит документы, а программа передаёт запросы внешнему API. В каждом из этих сценариев важно понимать, какие персональные данные обрабатываются, где они находятся и кто их получает.
Политика конфиденциальности и согласия должны соответствовать фактической работе продукта. Если форма отправляет сведения в CRM, аналитика фиксирует действия пользователей, а внешняя нейросеть получает содержимое загруженных файлов, эти процессы требуют отдельной правовой оценки.
«Софист» проводит юридический аудит сайтов, веб-сервисов, мобильных приложений и программ: проверяем обработку персональных данных в согласованном объёме, выявляем нарушения и риски, готовим практические рекомендации по их устранению. Отдельное внимание уделяем локализации и возможной трансграничной передаче данных.
Когда цифровому продукту нужен юридический аудит
Проверку стоит проводить до запуска или существенного обновления продукта. Если сервис уже работает, аудит помогает оценить действующие процессы и определить необходимые исправления.
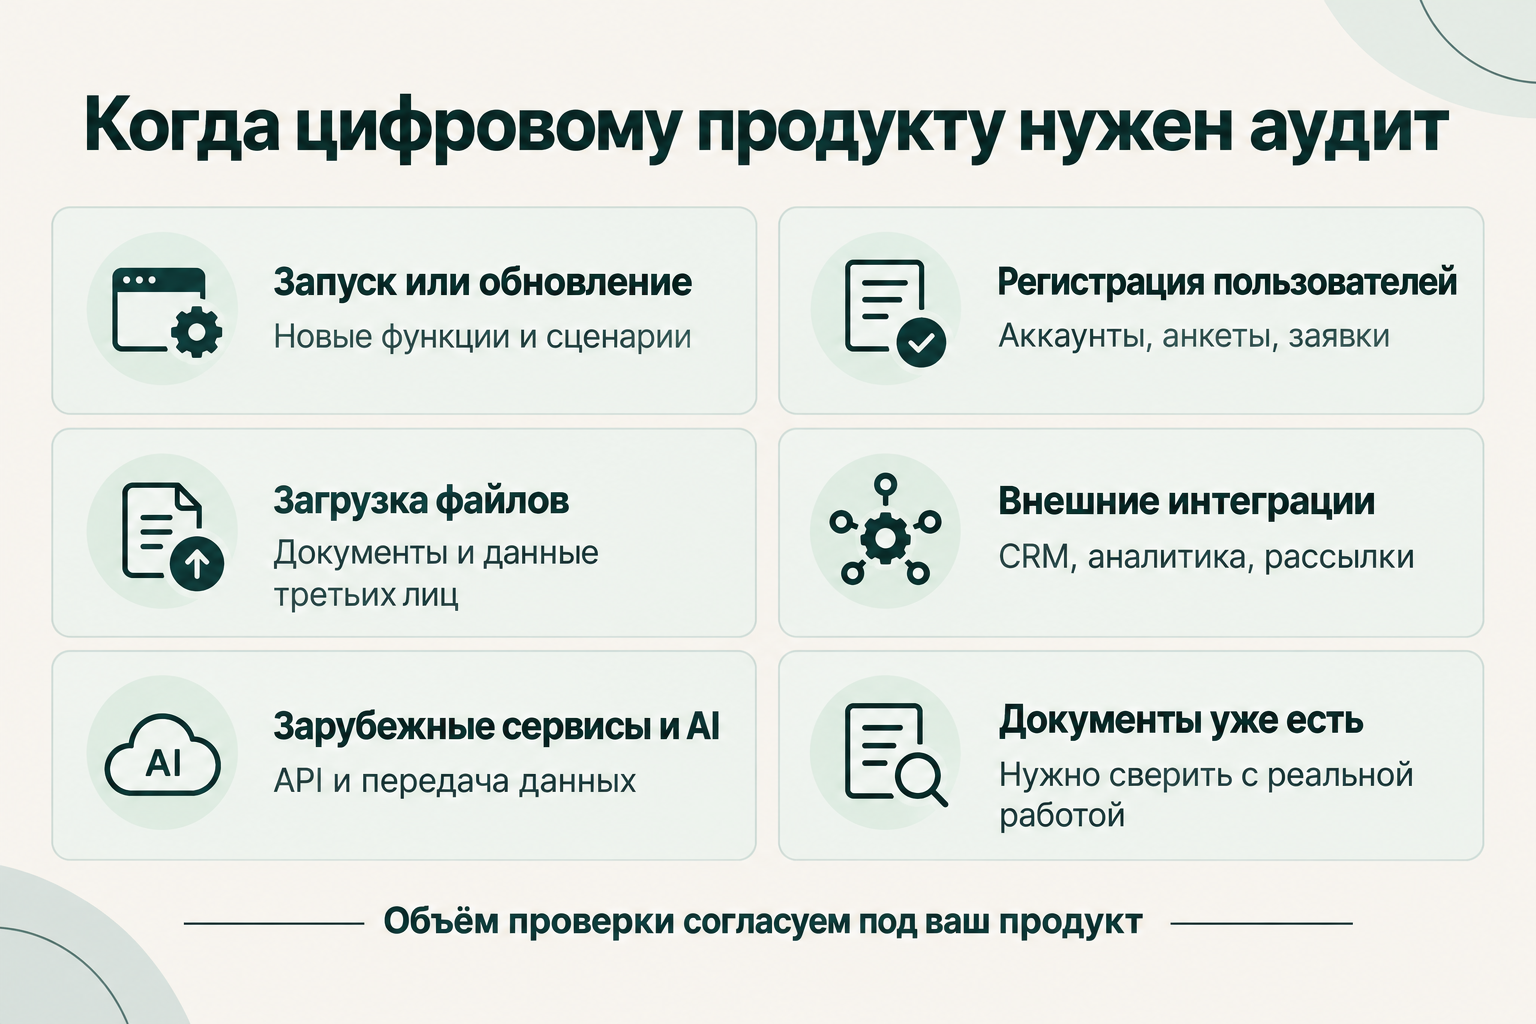
Поводом для проверки могут стать следующие ситуации:
- Запуск или обновление. Появляются новые функции, личные кабинеты, формы, способы обработки данных.
- Регистрация пользователей и сбор заявок. Нужно проверить состав сведений, основания обработки, документы и оформление действий пользователя.
- Загрузка файлов. Сервис принимает договоры, резюме, фотографии или другие материалы, которые могут содержать данные самого пользователя и третьих лиц.
- Внешние интеграции. Подключены CRM, аналитика, рекламные инструменты, сервисы рассылок, оплаты или технической поддержки.
- Зарубежные сервисы и AI. Данные могут поступать иностранным поставщикам через API, облачную инфраструктуру или инструменты обработки запросов.
- Документы есть, но продукт изменился. Политика и согласия давно не обновлялись либо готовились без анализа работы сервиса.
Аудит полезен и для корпоративного сайта с несколькими формами, и для SaaS-платформы со сложными сценариями. Различаются глубина проверки, необходимые сведения и объём работы.
Что проверяем в цифровом продукте
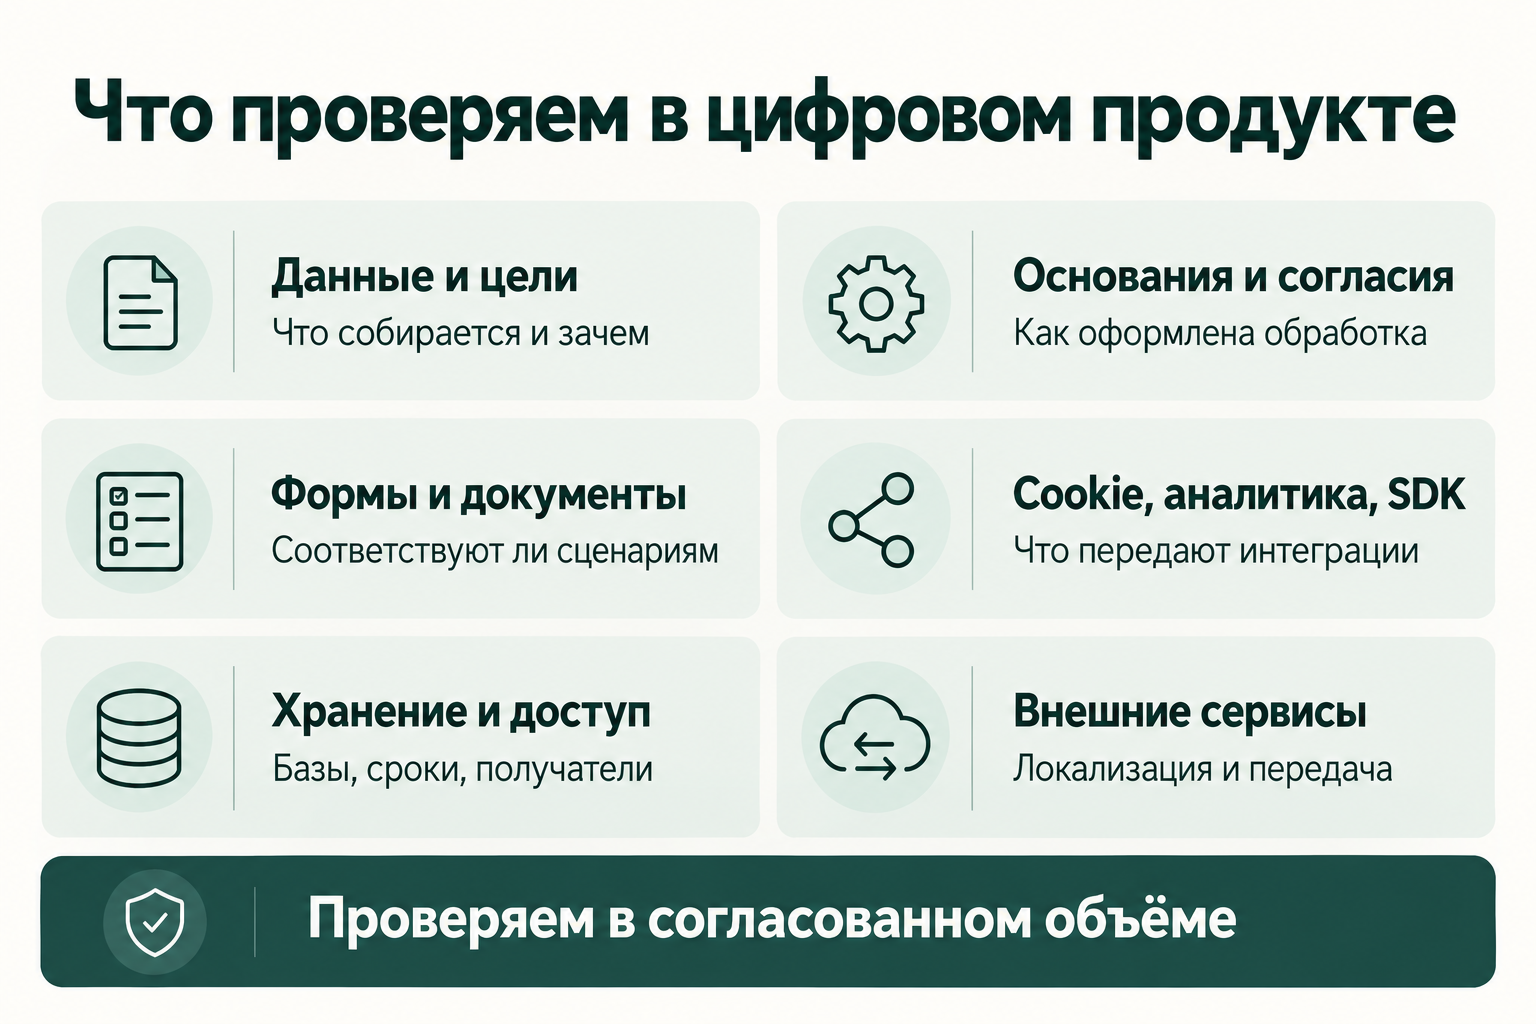
Какие данные используются и для каких целей
Изучаем пользовательские сценарии: заявку, регистрацию, оформление заказа, загрузку файла, использование личного кабинета и другие согласованные функции. Определяем категории субъектов, состав данных и цели обработки.
Сведения могут собираться непосредственно через форму или появляться при работе продукта: идентификаторы, история действий, содержимое запросов, журналы событий. Проверяем, какие из них являются персональными данными и насколько их использование соответствует заявленным целям.
Основания обработки и согласия
Определяем правовое основание для каждой цели. Согласие требуется не во всех случаях: обработка может быть необходима для исполнения договора или выполнения установленной законом обязанности. Однако одно основание не распространяется автоматически на все дальнейшие действия с данными.
Если используется согласие, проверяем его содержание, отдельное оформление, способ получения и возможность подтвердить действия пользователя. Также оцениваем рекламное использование контактов и необходимые согласия на него.
Формы, политика и другие документы
Сопоставляем политику конфиденциальности и другие тексты с реальной работой продукта: какие сведения запрашиваются, кто выступает оператором, что происходит после отправки формы, кому передаются данные и как долго они хранятся.
Оцениваем доступность информации для пользователя, оформление форм и согласованность документов. Пользовательское соглашение рассматриваем в части, связанной с обработкой данных; проверка всех договорных условий требует отдельного согласованного объёма.
Cookie, аналитика и сторонние компоненты
Выясняем, какие технологии и сервисы подключены, какие сведения они получают и для чего используются. Для приложений учитываем сторонние SDK — программные компоненты, которые могут собирать и передавать данные при работе продукта.
Правовую оценку даём с учётом фактических функций. Наличие cookie-баннера само по себе не отвечает на вопросы о составе данных, основаниях обработки и их получателях.
Хранение, доступ и удаление
Изучаем предоставленные сведения о базах, облаках, резервных копиях, журналах событий и доступе к данным. Проверяем соответствие сроков хранения целям обработки, порядок удаления и действия по обращениям пользователей.
Если для вывода нужны сведения об инфраструктуре или настройках, запрашиваем их у команды. По одним публичным страницам нельзя достоверно установить все внутренние процессы.
Подрядчики, внешние сервисы и уведомления Роскомнадзора
Определяем, какие участники получают данные и какую роль выполняют. Проверяем договорные условия, основания передачи и необходимость оформления поручения обработки.
В согласованном объёме сопоставляем сведения в уведомлении Роскомнадзора с обработкой в продукте, оцениваем необходимость подачи или обновления уведомлений. Их подготовка и подача фиксируются в составе работ отдельно.
Локализация и трансграничная передача: два направления проверки
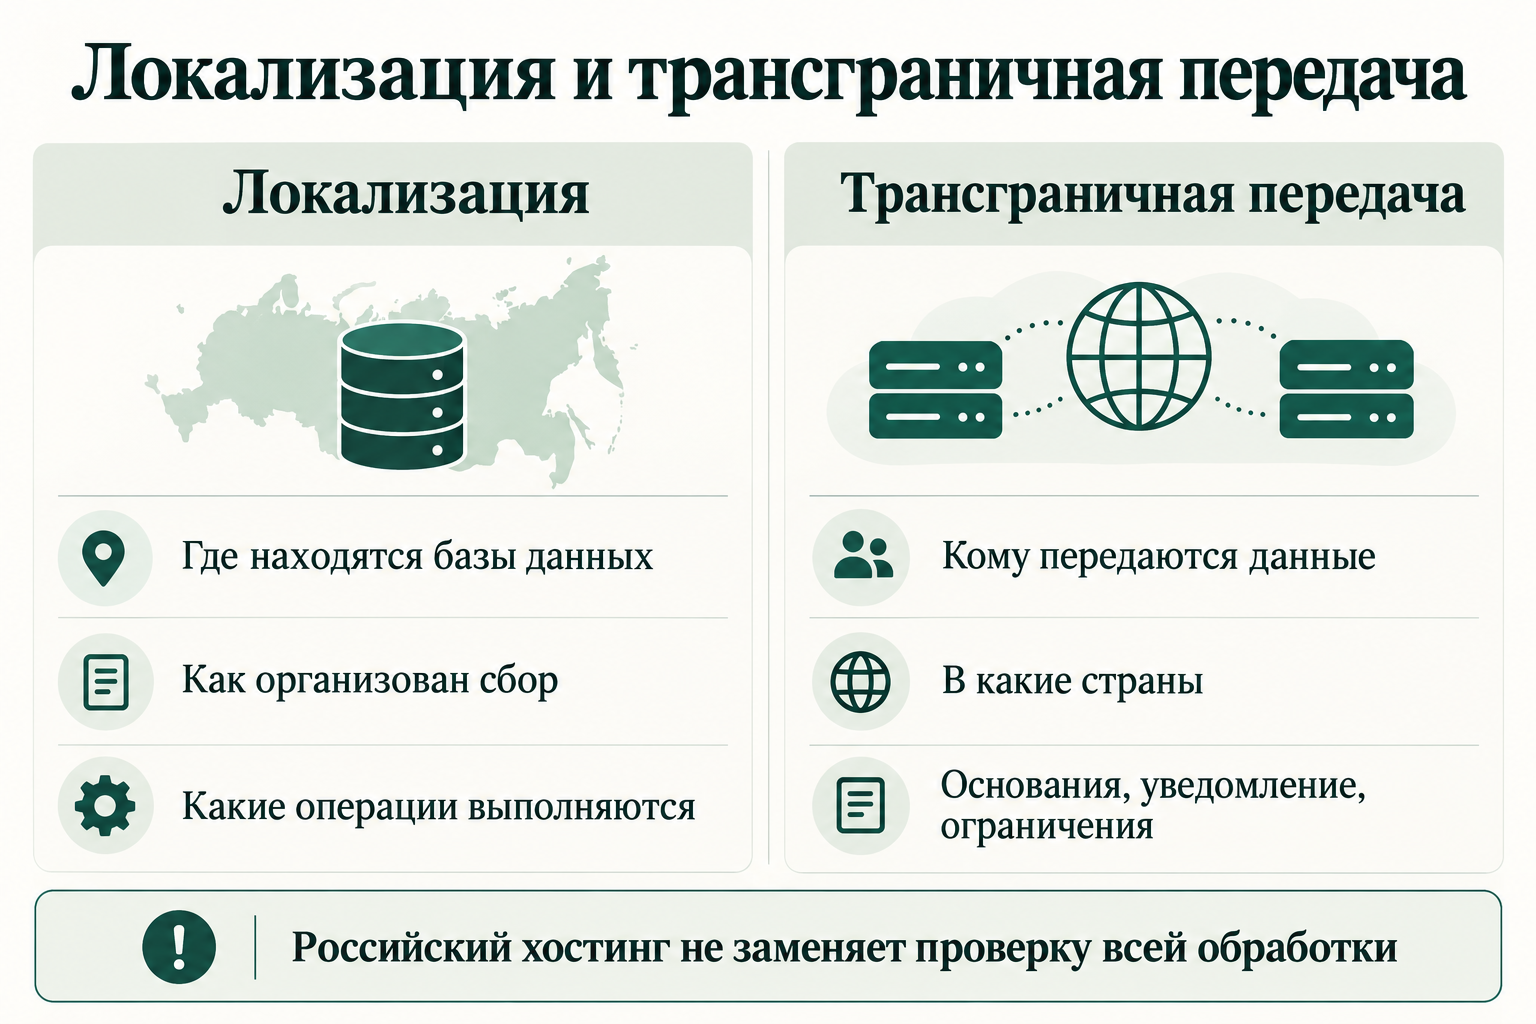
Локализация персональных данных
Проверяем, как организован сбор данных граждан России и какие базы используются для соответствующих операций. Требования к локализации затрагивают фактическую обработку, поэтому важно изучить маршрут данных и задействованные системы.
Например, сайт может находиться на российском хостинге, но отправлять сведения из формы непосредственно в зарубежную систему. Для правовой оценки нужны данные о маршруте передачи, местах размещения баз и выполняемых операциях. Одного указания страны хостинга недостаточно.
Трансграничная передача
Выясняем, передаются ли персональные данные на территорию иностранного государства иностранному получателю, какие сведения передаются и для каких целей. Если такая передача осуществляется, оцениваем правовые основания, необходимые уведомления, сведения о получателе и применимые ограничения.
Уведомление о трансграничной передаче направляется отдельно от общего уведомления об обработке персональных данных. При этом уведомление или согласие пользователя сами по себе не заменяют соблюдение остальных требований. Вопросы трансграничной передачи при использовании зарубежных нейросетей разбираем в отдельной статье.
Российский хостинг не исключает трансграничную передачу, а использование иностранного сервиса не означает автоматически, что любая обработка незаконна. Вывод зависит от фактического движения данных и применимых требований.
Для AI-продуктов дополнительно рассматриваем содержание запросов, загрузку файлов, передачу идентификаторов, хранение истории и условия внешнего API. Если предлагается обезличивание персональных данных, оцениваем выбранный подход и возможность идентификации человека; простое удаление имени не является достаточным доказательством результата.
Какие проблемы может выявить аудит
В ходе проверки могут обнаружиться:
- политика описывает процессы, отличающиеся от действующих функций продукта;
- форма собирает избыточные для заявленной цели сведения;
- согласие оформлено некорректно или невозможно подтвердить его получение;
- данные используются для рекламы без необходимого правового оформления;
- внешний компонент передаёт сведения, которые не учитываются в документах и уведомлениях;
- фактический сбор требует изменений для соблюдения локализации;
- трансграничная передача не получила необходимой правовой оценки и оформления;
- договоры с получателями данных не соответствуют их роли;
- сроки хранения и порядок удаления не согласованы с целями обработки.
Это примеры вопросов для проверки. В заключении отдельно обозначаем установленные нарушения, правовые риски и ситуации, по которым для вывода не хватает сведений. Не каждое предположение о работе сервиса можно выдавать за подтверждённое нарушение.
Как проходит аудит
1. Согласовываем продукт и границы проверки
Уточняем функции, количество сайтов или приложений, пользовательские роли и интеграции. Определяем, какие сценарии и документы входят в аудит, фиксируем результат, стоимость и сроки в договоре.
2. Получаем сведения и доступ к сценариям
Запрашиваем документы, описание обработки и инфраструктуры, перечень внешних сервисов. При необходимости используем тестовый доступ к личному кабинету или демонстрацию функций. Подключаем разработчика или другого специалиста клиента, который может пояснить устройство продукта.
3. Проверяем обработку и юридическое оформление
Изучаем согласованные сценарии, сопоставляем сведения команды с документами и доступной информацией о сервисах. Выясняем вопросы локализации, внешних получателей и трансграничной передачи. Уточняем обстоятельства, от которых зависят выводы.
4. Передаём заключение и рекомендации
Описываем выявленные вопросы, объясняем их правовое значение и предлагаем действия для исправления. Разъясняем рекомендации представителю компании и при необходимости технической команде.
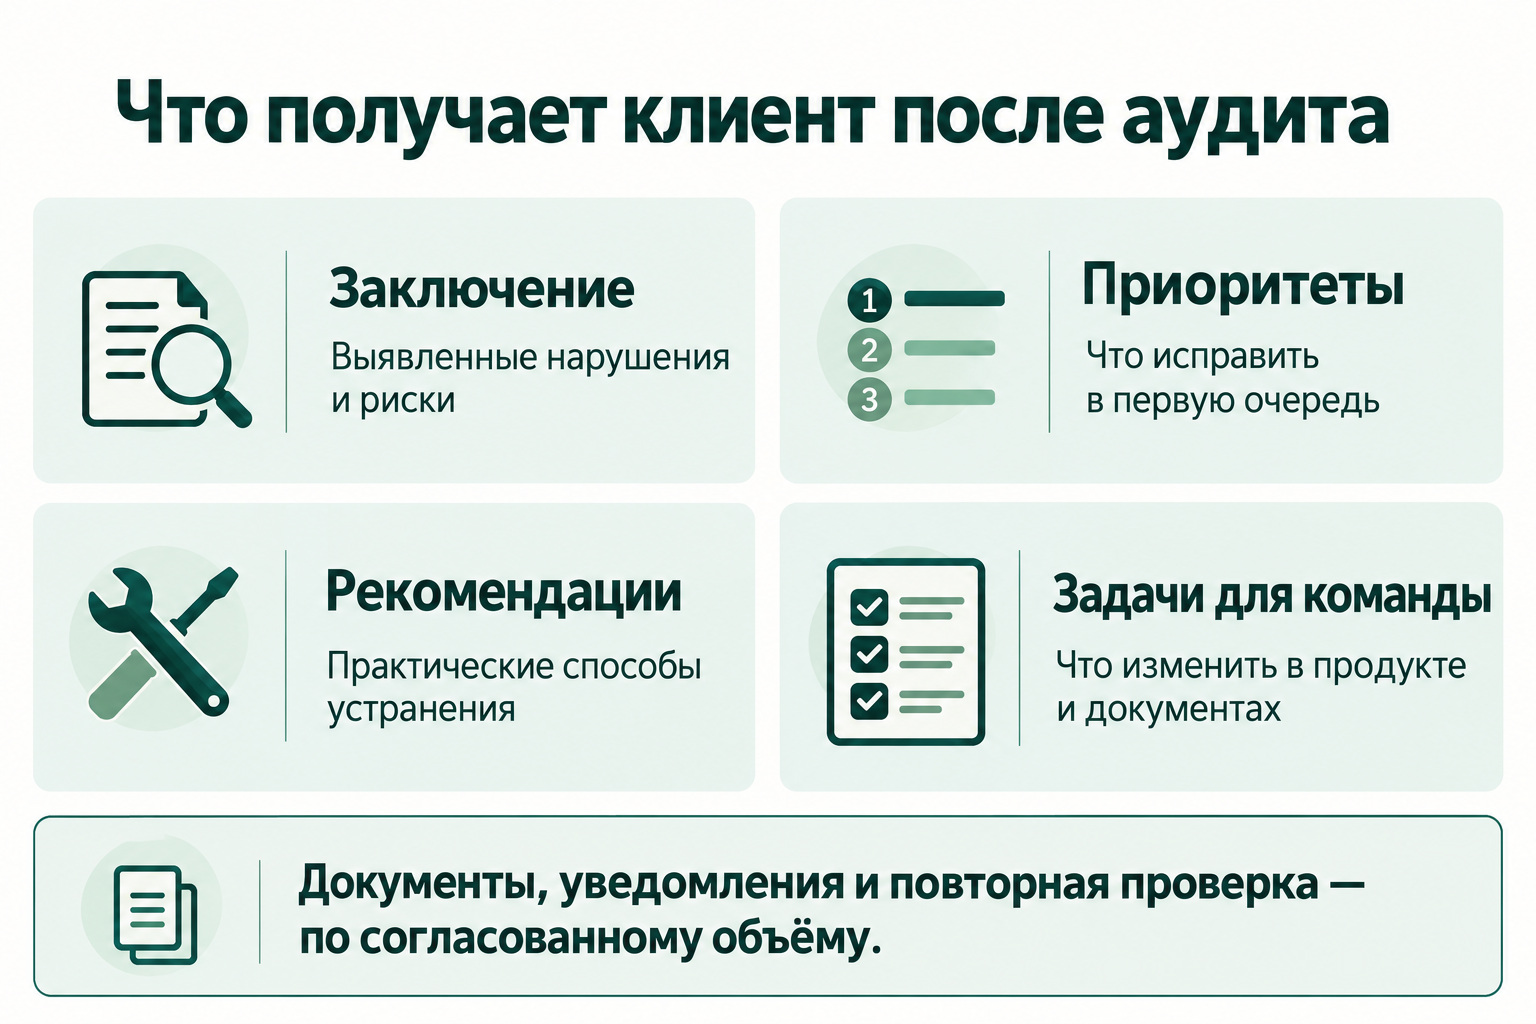
Внедрение выполняют клиент и его специалисты. Разработка новых документов, подача уведомлений и повторная проверка после исправлений включаются в работу, если это предусмотрено согласованным объёмом.
Что получает клиент после аудита
Основной результат — письменное заключение и рекомендации, которые можно использовать для планирования доработок.
| Результат | Для чего нужен |
|---|---|
| Перечень выявленных нарушений и рисков | Понять, какие вопросы требуют решения и на каких обстоятельствах основаны выводы |
| Приоритеты исправлений | Определить последовательность действий с учётом значимости проблем |
| Практические рекомендации | Выбрать способ устранения: изменение процесса, настроек, документов или договорных условий |
| Задачи для команды | Передать разработчику и ответственным сотрудникам понятные требования к изменениям |
| Разъяснение результата | Обсудить выводы и порядок применения рекомендаций |
Например, рекомендация может касаться изменения полей формы, разделения пользовательских действий, ограничения передачи сведений внешнему сервису или корректировки сроков хранения. Содержание зависит от проверенных функций и установленных обстоятельств.
Подготовка документов или аудит: какой формат выбрать
Для работы по 152-ФЗ можно выбрать подготовку документов, аудит отдельного цифрового продукта или полный аудит компании. Эти форматы решают разные задачи.
Базовый пакет — 35 000 руб. Включает подготовку и подачу уведомления Роскомнадзора, политику и необходимые согласия, правовую проверку сайта и локализации при сборе данных, рекомендации по изменениям.
Универсальный пакет — 50 000 руб. Включает всё из Базового, расширенный комплект из 25 документов и материалов для внутренней работы, пошаговую инструкцию по применению и повторную правовую проверку сайта после исправлений.
Состав пакетов и порядок применения материалов подробнее описаны в статье о сопровождении компании по 152-ФЗ. Правовая проверка сайта в пакетах проводится в установленном объёме; углублённый анализ сложных сценариев и интеграций требует отдельного согласования.
Отдельный аудит цифрового продукта нужен для углублённого изучения его сценариев, интеграций и модели обработки. Полный аудит компании охватывает более широкий круг процессов: работников, подразделения, информационные системы, бумажные документы, доступ, хранение и передачу.
| Формат | Основной предмет работы |
|---|---|
| Базовый и Универсальный пакеты | Подготовка документов и оформление основных процессов в установленном объёме |
| Аудит сайта, сервиса, приложения или программы | Углублённая проверка обработки данных в конкретном цифровом продукте |
| Полный аудит компании | Проверка фактической организации обработки персональных данных в согласованных процессах компании |
Выбор зависит от задачи. Если нужно подготовить основные материалы для простого сайта, может подойти пакет. Если требуется разобраться в работе приложения, загрузке документов и передаче данных через API, сначала определяем объём отдельного аудита.
Стоимость и состав услуги
Стоимость юридического аудита цифрового продукта — от 50 000 руб. Итоговую стоимость и сроки определяем после изучения задачи.
Учитываем количество сценариев и пользовательских ролей, интеграции, используемые категории данных, загрузку файлов, зарубежных получателей и доступность необходимых сведений. Разработка документов и сопровождение исправлений оцениваются в соответствии с согласованным составом работ.
Полный аудит компании — отдельная услуга, стоимость от 95 000 руб. Форматы сопровождения представлены на странице «Персональные данные и 152-ФЗ».
Основной предмет описанной услуги — обработка персональных данных. Проверка оферты во всех аспектах, потребительского права, прав на контент, маркировки рекламы и требований ИТ-аккредитации согласовывается дополнительно. Юридический аудит также не является тестированием уязвимостей или техническим аудитом информационной безопасности.
Опыт работы с цифровыми проектами
Практика «Софист» работает с 2016 года. Василий Кустов сопровождает бизнес и НКО, работает с IT-проектами и AI-сервисами, проводит правовой анализ обработки данных и помогает согласовать документы с фактической работой продукта.
Кейс: обезличивание персональных данных для AI-стартапа
В проекте с использованием зарубежного AI-сервиса мы рассмотрели состав обрабатываемых данных и модель передачи, предложили подход с предварительным обезличиванием, подготовили локальные документы и рекомендации по внедрению. Действующие документы были актуализированы с учётом выбранной модели.
Компания получила правовую и документальную основу для применения подхода в своём продукте. Посмотреть кейс по обезличиванию.
Другие примеры — в разделе «Кейсы».
Благодарственные письма клиентов
Письма IT-компаний отражают их оценку сотрудничества с «Софистом»:

Благодарственное письмо ООО «Вайс Сити Системс»

Благодарственное письмо ООО «МАНТЛ КОД»
Другие письма и сведения о практике — на странице «О нас».
Частые вопросы
Политика и согласия уже есть. Зачем нужен аудит?
Нужно проверить, соответствуют ли документы фактической работе продукта. Политика может не учитывать новую интеграцию, загрузку файлов или изменение целей обработки. Аудит помогает выявить такие расхождения и определить необходимые исправления.
Разработчик говорит, что всё настроено правильно. Этого достаточно?
Техническая исправность и правовое оформление отвечают на разные вопросы. Разработчик может пояснить маршрут данных и настройки, а юрист оценивает основания, документы, роли получателей и применимые требования. Для содержательной проверки эти сведения рассматриваем вместе.
Если сервер в России, вопрос локализации решён?
Нужно оценить всю модель сбора и обработки: используемые базы, внешние интеграции и выполняемые операции. Место размещения одного сервера не позволяет сделать вывод обо всех процессах продукта.
Можно проверить приложение или программу без публичного сайта?
Да. Предметом проверки могут быть приложение, программа или закрытый веб-сервис. Потребуются описание функций, сведения об обработке и возможность изучить согласованные сценарии через тестовый доступ или демонстрацию.
Можно провести аудит только по открытым страницам?
Такой анализ позволяет оценить доступные формы и документы, но не подтверждает устройство внутренних баз, настроек и передачи данных. Для углублённой проверки запрашиваем сведения у команды. Границы исследования и ограничения выводов обозначаем в результате.
Все исправления и документы входят в стоимость аудита?
Основной результат — заключение и рекомендации. Подготовку новых документов, уведомления, повторную проверку и сопровождение внедрения фиксируем в составе работ до их выполнения. Технические изменения осуществляет команда клиента.
Аудит гарантирует отсутствие штрафов?
Аудит помогает выявить нарушения и определить действия для снижения рисков. Гарантировать отсутствие штрафов нельзя: значение имеют полнота предоставленных сведений, выполнение рекомендаций и последующая работа продукта. После существенных изменений может потребоваться новая оценка.